Containers Docker revolucionaram o empacotamento e o deploy contínuo de aplicações web, mas trouxeram novos desafios para a operação de servidores virtuais. Em ambientes de produção, não basta rodar docker compose up -d: é preciso garantir que a VPS possua os recursos de hardware e a resiliência de rede necessárias para manter todos os containers estáveis 24 horas por dia, 7 dias por semana.
Abaixo, apresentamos as diretrizes essenciais de engenharia e configuração para blindar sua VPS contra quedas de sessão, sobrecarga de memória e os temidos erros 502 Bad Gateway.
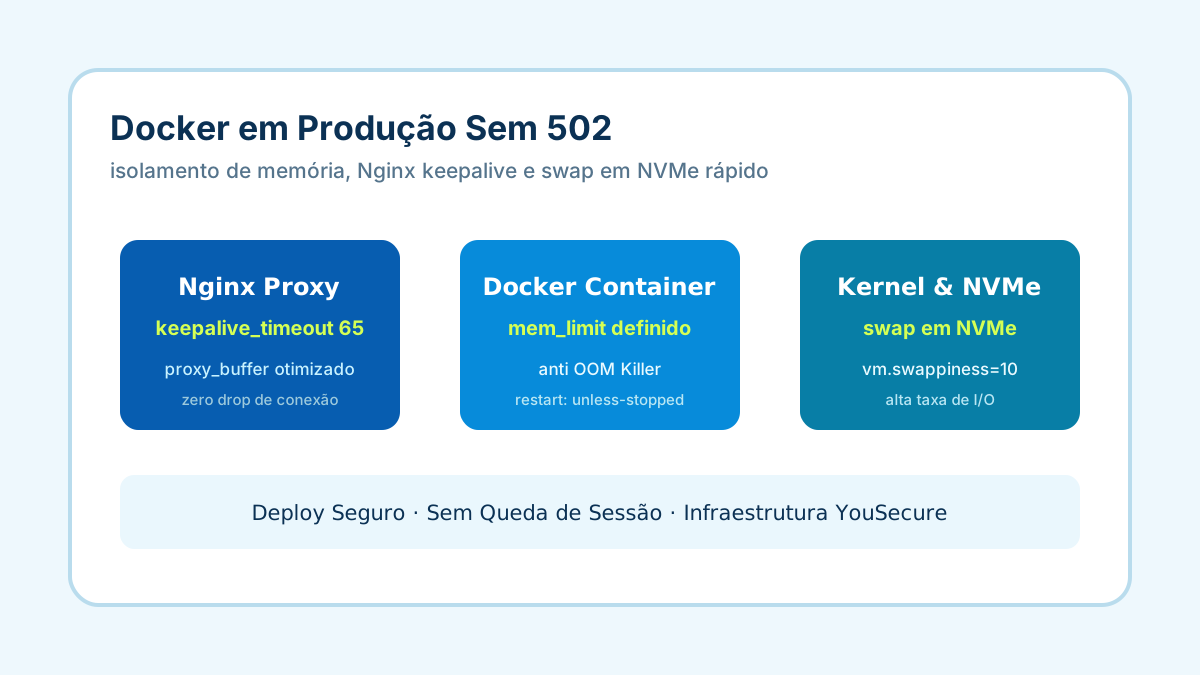
1. Protegendo Containers Contra o OOM Killer
Quando a memória RAM física de um servidor esgota, o kernel Linux invoca o Out of Memory Killer (OOM Killer) para sacrificar processos com o objetivo de evitar o congelamento do sistema. Em muitas situações, o processo escolhido para ser eliminado é justamente o container do seu backend ou do banco de dados.
Para evitar esse cenário desastroso, defina limites de memória estritos no seu arquivo de orquestração:
services:
  api:
    image: meu-app:latest
    deploy:
      resources:
        limits:
          memory: 1536M
        reservations:
          memory: 512M
2. A Importância da Velocidade de Disco NVMe nos Logs do Docker
Dezenas de containers rodando simultaneamente gravam centenas de linhas de log a cada minuto. Em servidores equipados com discos SSD convencionais ou mecânicos, a fila de escrita de logs do Docker (JSON File Driver) consome o I/O da máquina e trava as requisições da aplicação.
Ao operar em servidores com NVMe Enterprise, como os fornecidos pela Host You Secure, o IOPS sustentado permite que as operações de escrita de logs e persistência de banco ocorram em frações de milissegundo sem impactar a resposta do seu site.
3. Checklist de Produção para Sua Próxima VPS
- Acesso root completo e liberdade para configurar regras de firewall com UFW/Iptables.
- IP dedicado brasileiro com boa reputação (sem listagem em blacklists de spam).
- Conexão de rede de 1 Gbps com peering direto no IX.br para respostas instantâneas em todo o território nacional.
- Previsibilidade de faturamento sem reajustes na renovação contratual.